
治理三件套:门禁、审批、留痕
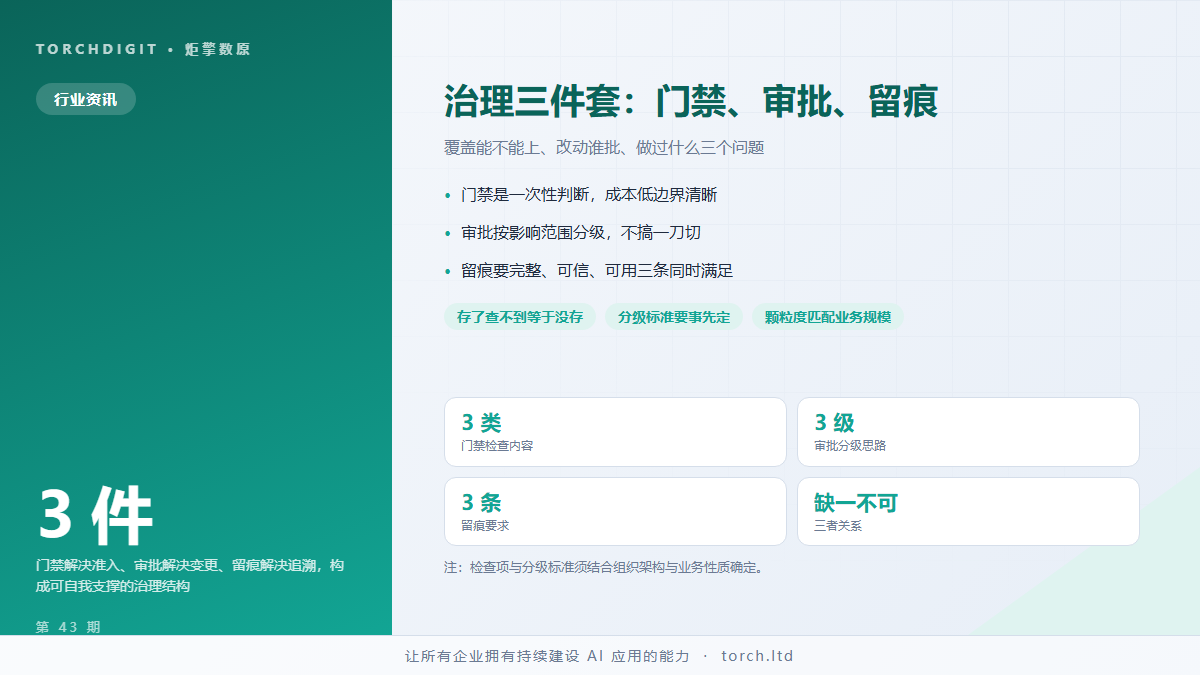
企业 AI 治理常被理解成一堆制度和流程,落地时容易变成纸面工作。抽出共性会发现,真正起作用的是三件事:进入前有门禁、变更时有审批、运行中有留痕。三者覆盖了「能不能上」「改动谁批」「做过什么」三个最基本的问题。
门禁解决准入问题
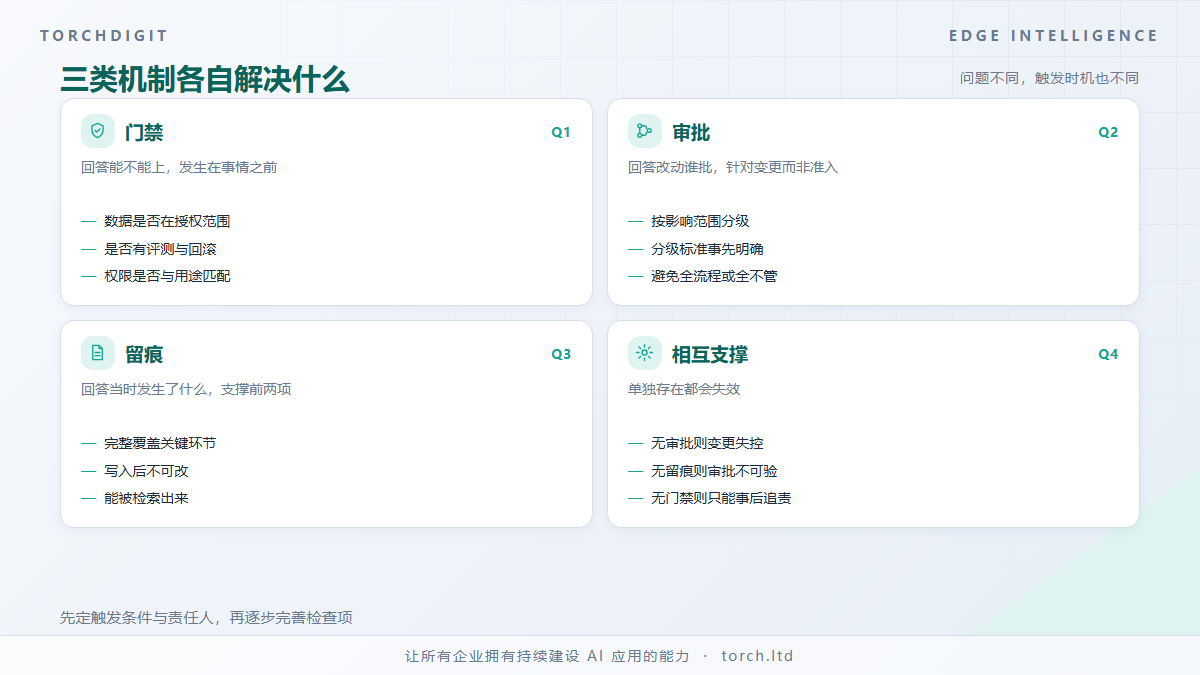
门禁回答的是「这个应用能不能上线、这个数据能不能用于这个用途」。它是一组前置检查,在事情发生之前拦下不满足条件的对象。
对 AI 应用而言,门禁至少要看三类。数据合规性:使用的数据是否在授权范围内,是否包含需要特殊处理的信息。技术完备性:是否有评测结果、是否有回滚能力、是否有异常处理。权限合理性:申请的数据与操作权限是否与用途匹配,是否存在过宽授权。
门禁的价值在于它是一次性的判断,成本低、边界清晰。相比事后追责,事前拦住更省事。
审批解决变更问题
审批回答的是「这次改动由谁负责」。它针对的是变更,而不是初始准入。
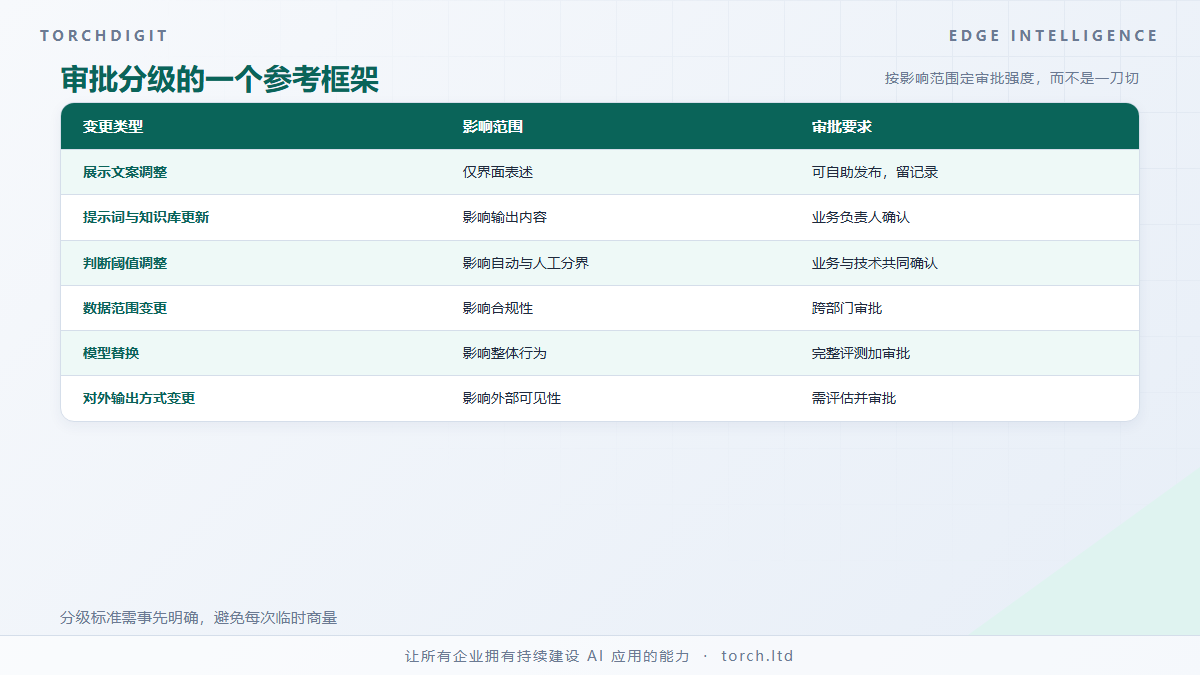
AI 应用的变更比传统系统频繁:提示词调整、知识库更新、阈值修改、模型替换,这些都会改变系统行为。如果全部走重流程,效率无法接受;如果都不管,风险会累积。
合理的做法是按影响范围分级。仅影响展示文案的调整可以自助发布;影响判断结果的调整需要业务负责人确认;影响数据范围或对外输出的调整需要跨部门审批。分级标准要事先明确,而不是每次商量。
留痕解决追溯问题
留痕回答的是「当时发生了什么」。它是前两项的支撑:没有留痕,门禁和审批的记录无法被验证;有了留痕,前两项的结论才可信。
留痕的要求有三条。完整,覆盖数据读取、判断过程、动作执行与人工介入。可信,写入后不可被随意修改。可用,能在需要时被检索出来,而不是淹没在日志里。第三条最容易被忽略:存了但查不到,等于没存。
三者缺一不可
只有门禁没有审批,上线后的持续变更无人把关,风险会随时间累积。只有审批没有留痕,审批结论无法被验证,制度会流于形式。只有留痕没有门禁,记录只能用于事后追责,无法提前预防。
三者配合,才构成一个能自我支撑的治理结构。落地时不必追求大而全,先把三类机制的触发条件与责任人确定清楚,再逐步完善检查项。