
行业资讯
2026-09-28 · 次阅读
数据不出域之外:金融 AI 还有哪些合规约束
小编
TorchDigit
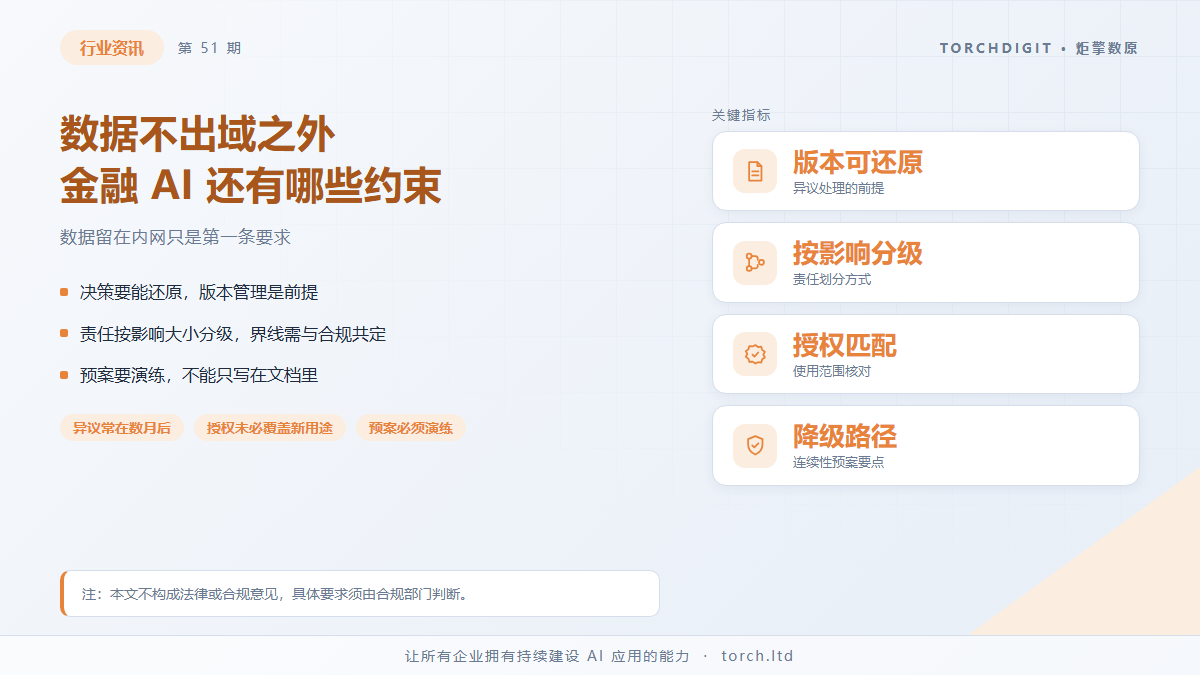
数据不出域是金融行业引入 AI 时的第一条要求,但它不是唯一一条。即便数据完全留在内网,仍要面对模型可解释性、决策责任归属、客户告知义务与业务连续性等要求。这些约束往往在方案设计后期才被提出,导致返工。
模型可解释与决策留痕
金融业务的判断需要能向客户与监管解释。信贷审批、风险定价、反欺诈判断这些环节,如果使用模型辅助决策,需要能说明依据。
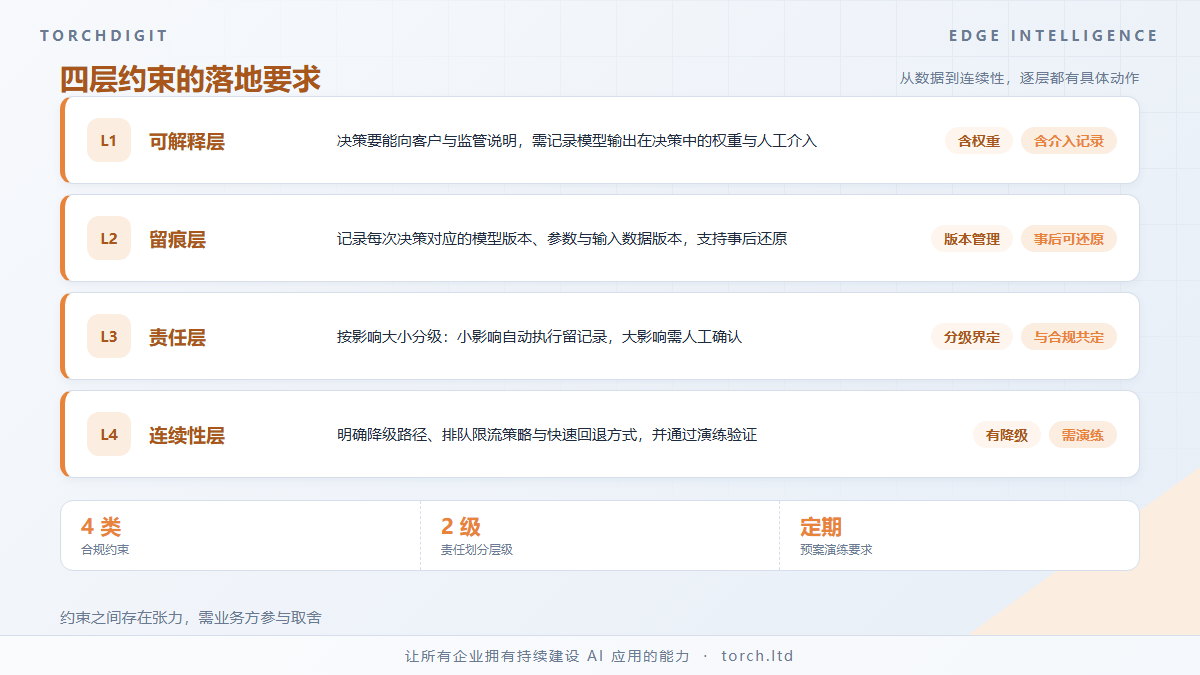
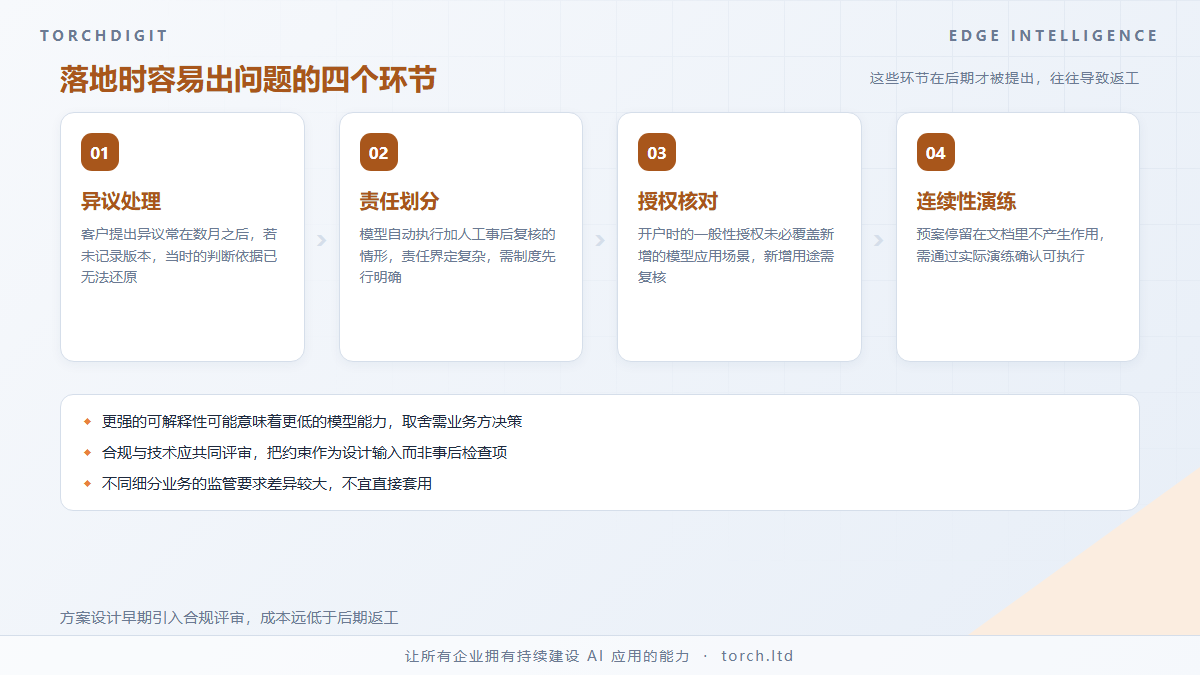
具体要求包括:模型输出在决策中的权重如何,是建议还是决定;人工在什么环节介入,介入记录如何留存;当客户提出异议时,能否还原当时的判断依据。第三点在实践中常被忽略,异议处理往往发生在数月之后,而那时的数据与模型版本可能已经变化。
因此版本管理很重要。需要记录每次决策对应的模型版本、参数与输入数据版本,使得事后的还原成为可能。
责任归属要明确
模型给出建议、人工采纳执行,责任在人工;模型自动执行、人工事后复核,责任划分则复杂得多。这类问题需要在制度层面明确,而不是留给技术方案解决。
实践中较常见的做法是分级:影响小的操作允许自动执行并留存记录;影响大的操作要求人工确认,人工确认的记录作为责任依据。分级的界线需要与合规、风控部门共同确定。
客户告知与授权
使用客户数据训练或调用模型,涉及告知与授权的问题。客户是否知晓其数据被用于何种用途,授权范围是否覆盖当前使用方式,这些需要在业务设计阶段确认。
需要注意的是,授权范围与使用范围要匹配。仅在开户时获得的一般性授权,未必覆盖后续新增的模型应用场景。新增用途时需要复核授权是否充分。
业务连续性与应急
金融业务对连续性要求高,AI 应用不能成为单点故障。需要明确:模型服务中断时的降级路径是什么,是否可回退到人工处理;处理能力不足时的排队与限流策略是什么;异常情况下如何快速回退到上一个稳定版本。
这类预案需要通过演练验证,而不是停留在文档里;演练的频率与范围可按业务重要程度分级确定。