行业资讯
2026-09-28 · 次阅读
离职当天权限回收:企业 AI 的身份治理为什么重要
小编
TorchDigit
企业 AI 应用大量接入内部数据与业务系统后,账号权限就等同于数据访问权。人员流动是常态,但如果权限随人走、离职后仍可访问,风险会在无人察觉的情况下长期存在。身份治理要解决的核心问题很简单:谁在什么时间能访问什么,以及这个范围如何随身份变化而调整。
权限问题的特殊性在于隐蔽
传统系统的权限异常通常会有明显症状:功能无法使用、数据错误。AI 应用的权限问题不同,它往往是「多余但可用」——某个人保留了不该有的访问范围,系统不会报错,业务不会中断,问题只会在被滥用时显现。
这类隐蔽性带来两个后果。一是长期累积,权限随时间只增不减,最终形成大量冗余授权。二是难以审计,当访问路径足够复杂时,判断某次访问是否越权需要大量人工核对。
权限应绑定角色而不是个人
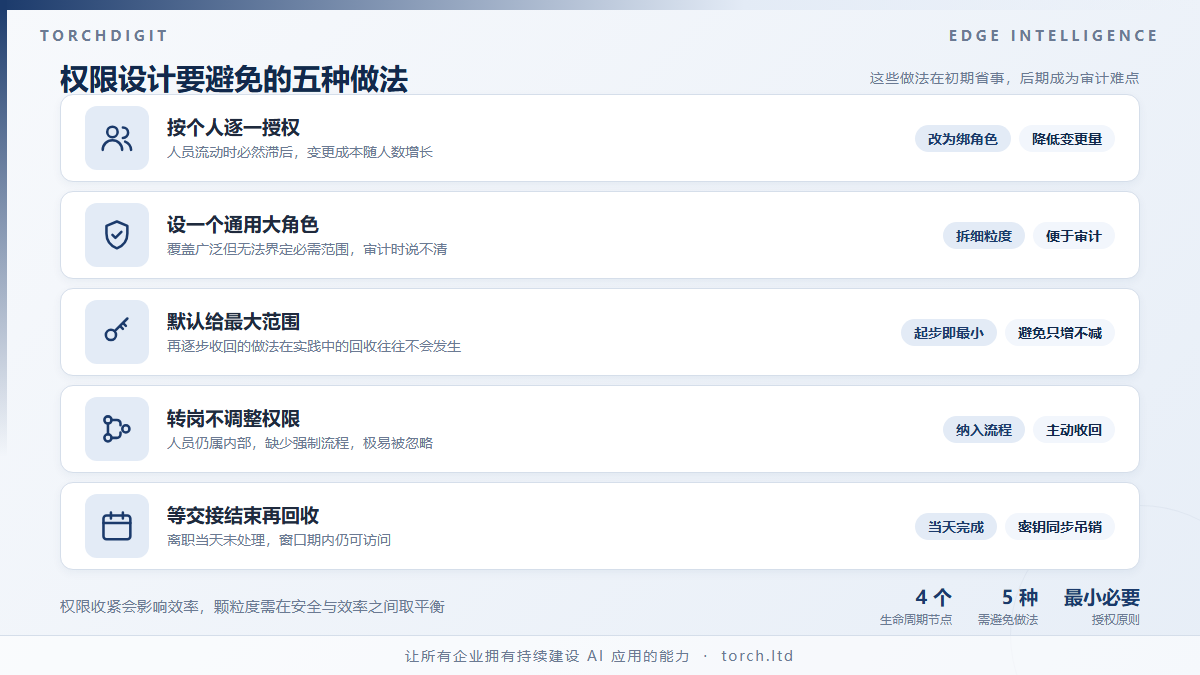
按个人逐一授权,在人员流动时必然滞后。更可持续的做法是把权限绑定到角色,个人通过担任角色获得权限。
这样做有几个好处。角色数量远少于人数,变更成本低;权限范围有统一定义,便于审计;人员调整只需变更其角色归属,不需要逐项修改权限。
角色设计的关键是最小必要。宁可多一些粒度较细的角色,也不要设一个覆盖广泛的通用角色。宽泛角色在初期图方便,后期会成为审计难点,因为无法界定其中哪些权限是必需的。
生命周期管理要覆盖几个关键节点
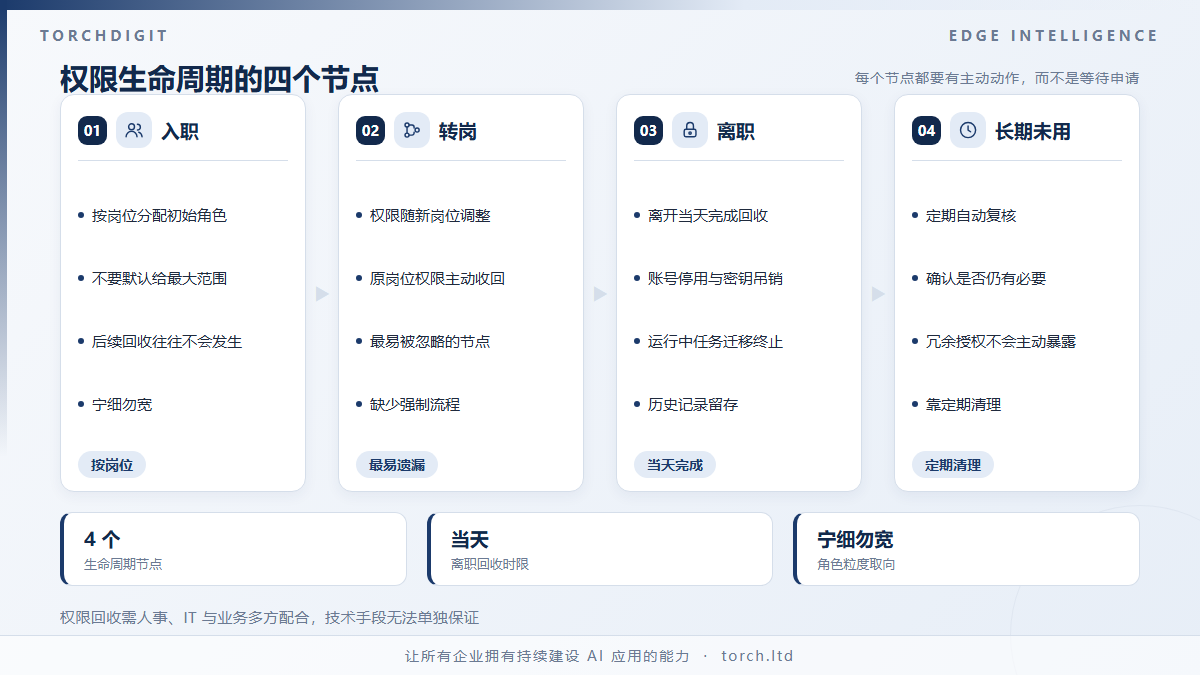
入职。按岗位分配初始角色,避免默认给最大范围再逐步收回,那种做法在实践中的回收往往不会发生。
转岗。权限随新岗位调整,原岗位权限应主动收回。转岗是最容易被忽略的节点,因为人员仍是内部员工,缺少类似离职的强制流程。
离职。应在离开当天完成权限回收,而不是等交接结束。具体包括账号停用、API 密钥吊销、正在运行的任务迁移或终止、以及历史访问记录的留存。
长期未使用。对长时间未使用的权限应自动复核,确认是否仍有必要。这类冗余授权不会主动暴露,只能靠定期清理。