以供应商准入为例:一次流程贯穿哪些产品
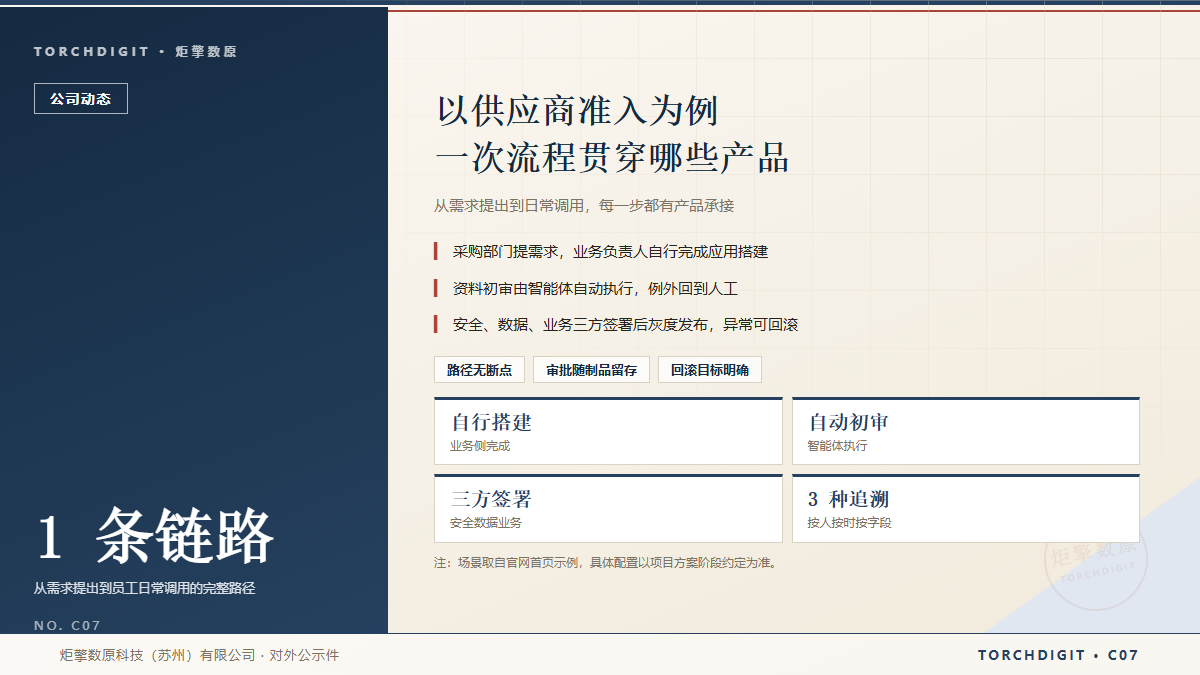
本篇以官网给出的供应商准入场景为例,说明一次完整的业务流程在 Novi 产品线上的运行路径:从采购部门提出需求,到业务负责人自行搭建应用,再到自动执行与三方审批、灰度发布、员工日常调用与全程留痕。
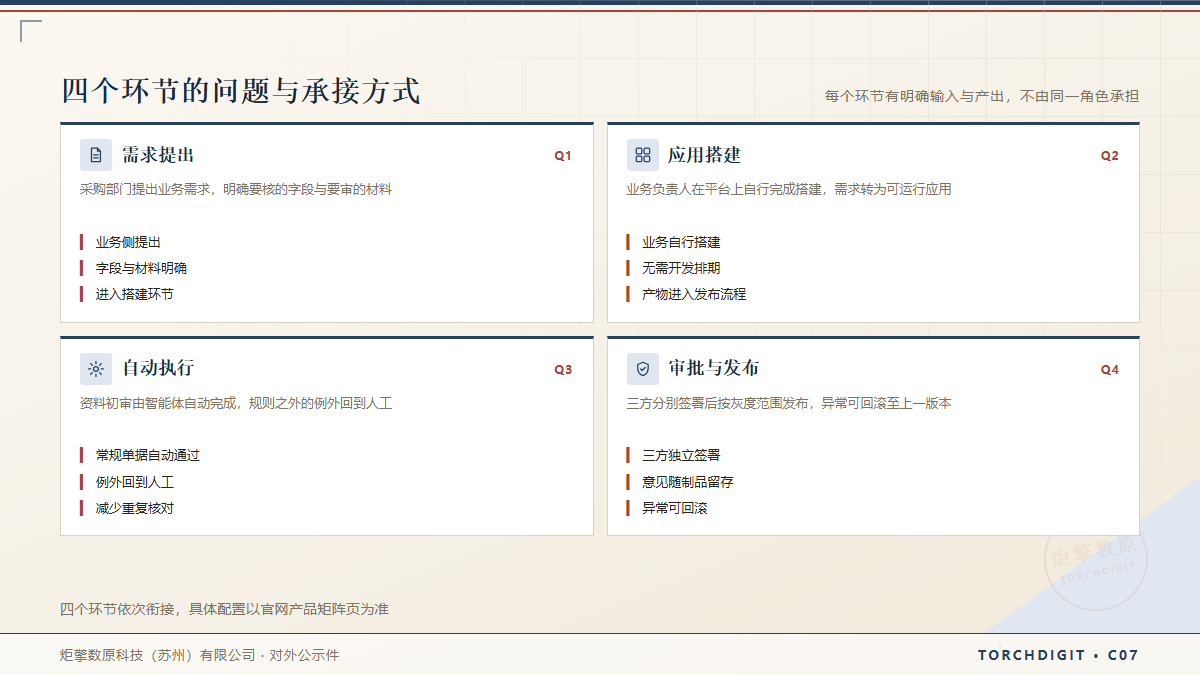
需求提出与应用搭建
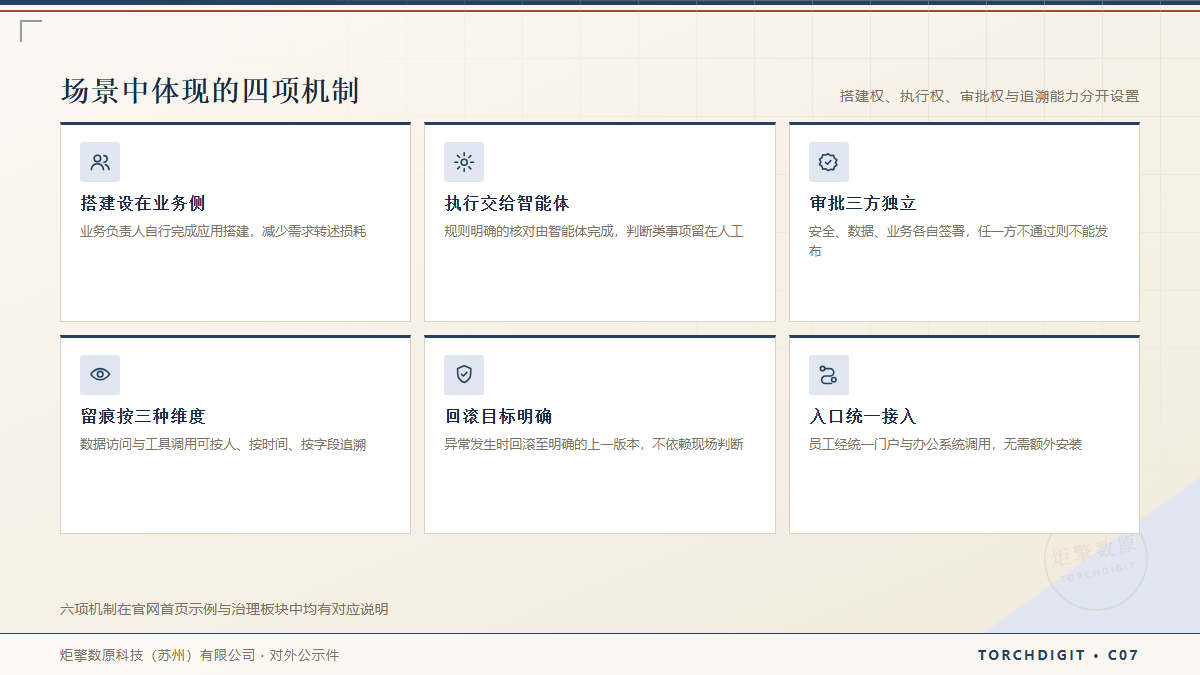
场景从需求侧开始。采购部门提出业务需求,业务负责人在 Novi 产品线上自行完成应用搭建,不需要额外的开发排期。这一步对应创建工具组的产品:需求先转为界面,界面再转为可运行的应用。自行搭建的含义是把应用建设的动作从技术部门移到业务部门。
业务负责人最清楚准入流程中有哪些字段要核、哪些材料要审,由该角色直接完成搭建,可以减少需求转述环节的信息损耗。搭建产物随后进入发布流程,而不是直接上线。
自动执行与三方审批
应用建成后,资料初审由智能体自动执行。这一步对应流程平台与连接中心:常规单据自动通过,需要判断的例外回到人工处理。自动执行的范围限于规则明确的核对工作,判断类事项仍由人承担。自动初审通过后进入审批环节。
安全、数据、业务三方分别签署,审批意见随制品留存。审批不是一次性动作,而是三方各自独立确认,任一方不通过则不能发布。审批通过后按灰度范围发布,异常可即时回滚至上一版本。
上线后的调用与追溯
发布完成后,员工经统一门户与办公系统调用该应用,不需要额外安装入口。权限随岗位配置,岗位变化时权限随之调整。调用过程中的数据访问与工具调用全程留痕,支持按人、按时间、按字段三种方式追溯。
留痕的作用在于事后可核对:某次准入判断依据了哪些数据、由谁触发、经过哪些审批,都可以查到。需要回滚时,回滚目标也是明确的版本。路径上各环节的产出物可以分别检查。搭建产物有版本,初审结果有记录,审批意见随制品留存,调用过程有留痕。
因此在任何一个时点,都可以定位到当时使用的是哪个版本、由谁批准。这种可检查性使流程在事后复盘时有明确依据,而不依赖参与者的回忆。一个场景贯穿全量产品的意义在于,路径上的每一步都有对应产品承接,不存在必须临时开发才能连接的环节。
路径之外还有两点可以补充。其一,场景中的每个环节都不是为该场景单独开发的:应用搭建用创建工具组,自动初审用流程平台,三方签署用审批机制,发布与回滚用发布中心,留痕用审计机制。
供应商准入只是把这些既有环节串起来的其中一条路径;换成其他流程时,环节的对应关系基本不变。
其二,同一路径在不同企业中的差异主要体现在两处:审批由哪三方构成,以及灰度的范围如何划分。这两项属于方案阶段的约定内容,不改变路径本身。