
AI 安全与治理板块的四项机制
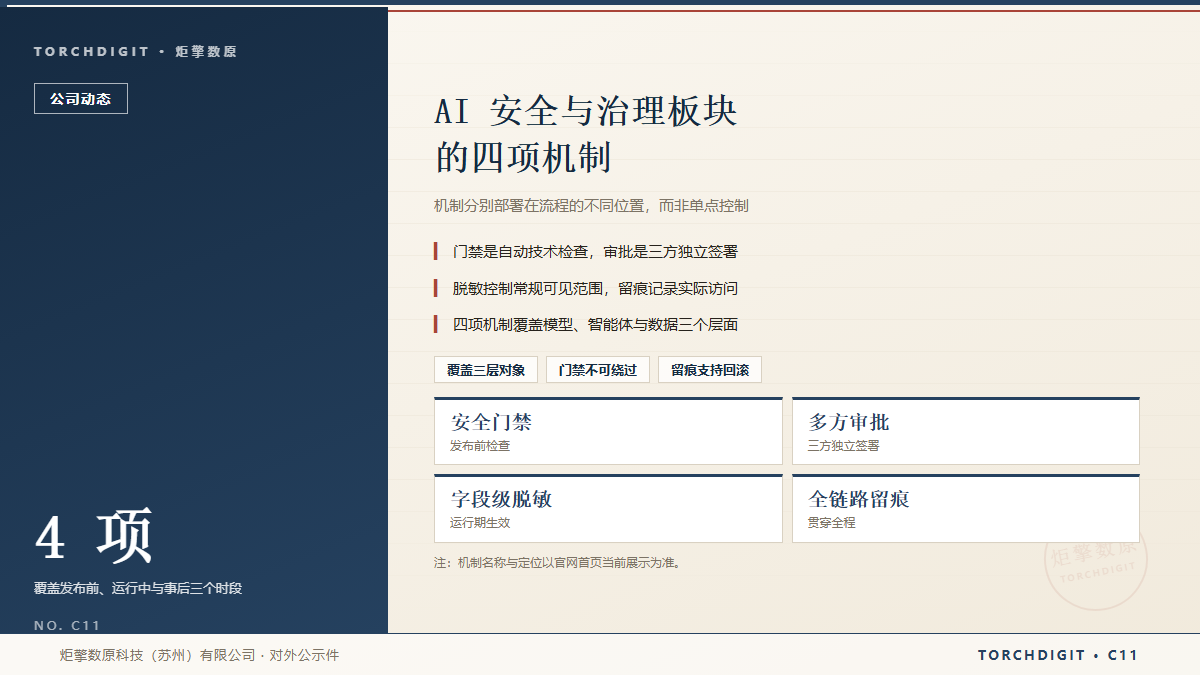
本篇说明炬擎数原 AI 安全与治理板块的四项机制:安全门禁、多方审批、字段级脱敏与全链路留痕。四项机制覆盖模型、智能体与数据三个层面,本篇逐项说明各项机制在流程中的位置与解决的问题。
四项机制在流程中的位置
AI 安全与治理板块的定位是让连接面收敛在可审计清单内。实现这一目标的方式不是单点控制,而是四项机制分别部署在流程的不同位置。
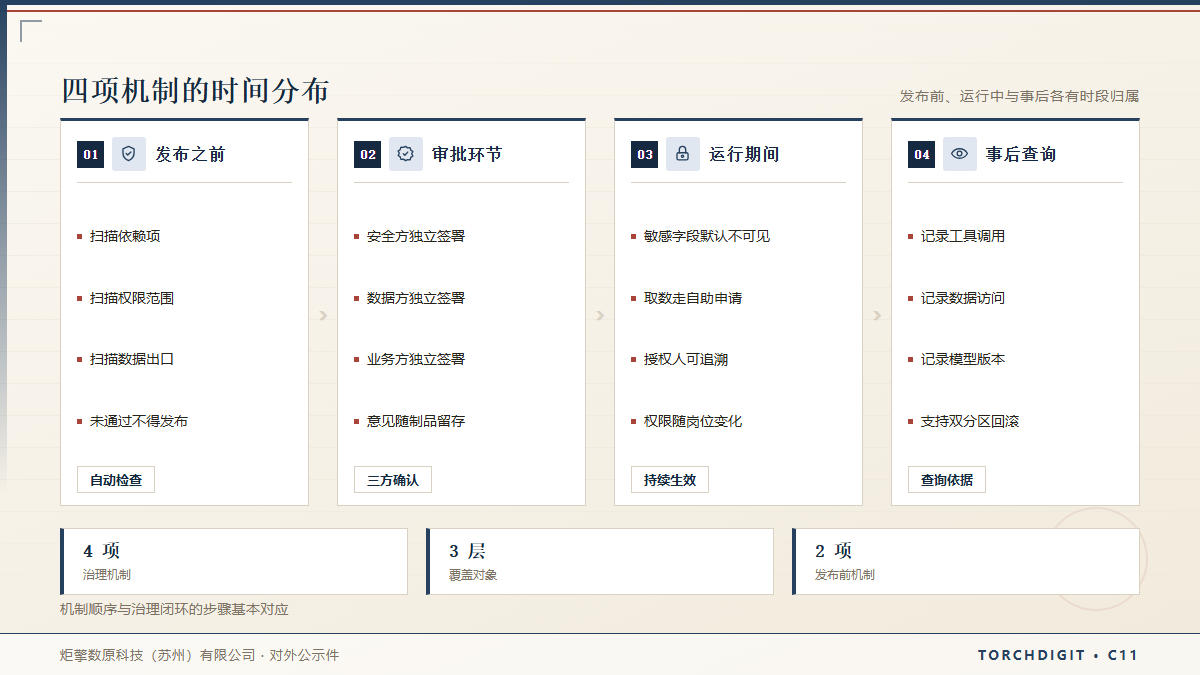
按流程顺序,安全门禁在最前,负责在发布前完成检查;多方审批紧随其后,负责确认责任归属;字段级脱敏在运行期持续生效,负责限定数据可见范围;全链路留痕贯穿全程,负责记录实际发生过的动作。前三项分别在发布前与运行中起作用,第四项是事后的查询依据。
四项机制的顺序与治理闭环的步骤基本对应,区别在于前者说明机制本身,后者说明一次变更要经过哪些步骤。
门禁与审批的分工
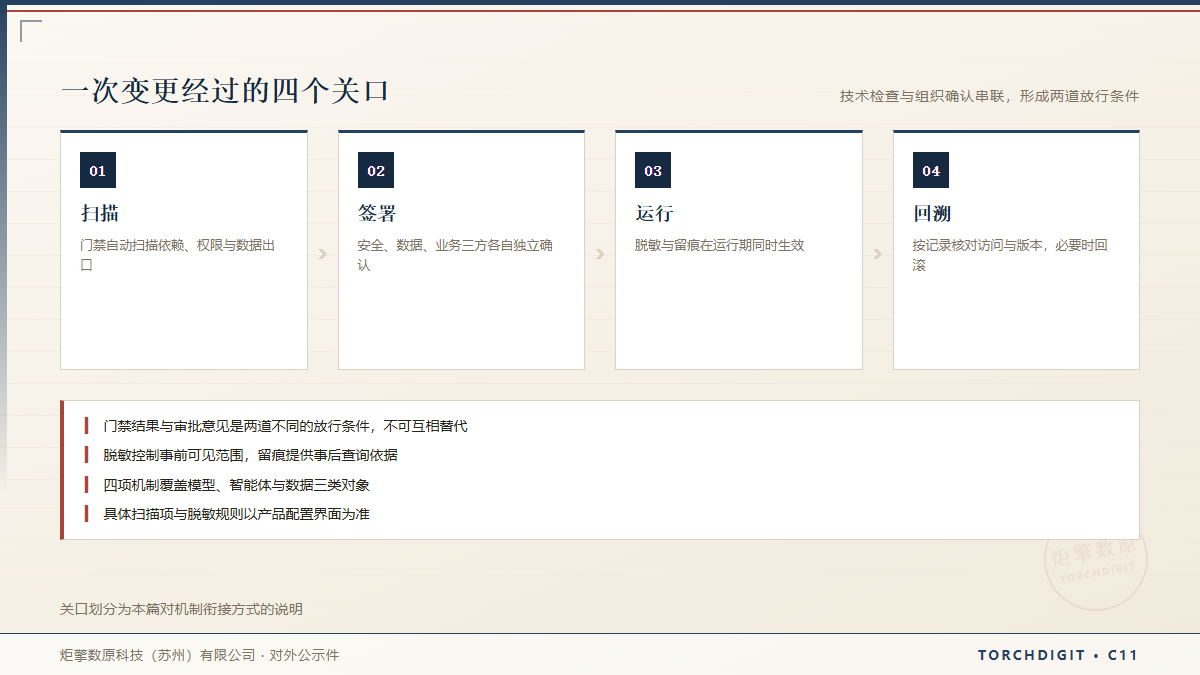
安全门禁与多方审批容易被合并理解,实际分工不同。门禁是自动执行的技术检查:上线前扫描依赖、权限与数据出口,未通过不得发布。审批是人工完成的组织确认:安全、数据、业务三方独立签署,审批意见随制品留存。两者解决的问题不同。
门禁解决客观条件的检查,回答该制品有没有明显风险;审批解决责任与判断的确认,回答由谁确认可以发布。门禁可以拦下明显不合格的制品,但不能替代三方对业务合理性的判断;审批可以确认责任,但不能替代逐项技术扫描。
两项机制串联使用时,门禁的结果是审批的输入之一。三方签署时看到的是一份已通过门禁的制品,若门禁未通过,审批环节不会开始。
脱敏与留痕的配合
字段级脱敏与全链路留痕在运行期同时生效。脱敏负责把敏感字段默认置为不可见,取数走自助申请,授权人可追溯。留痕负责记录工具调用、数据访问与模型版本,并支持双分区回滚。两项机制配合的作用是让数据访问既可控制又可追查。
脱敏控制的是常规状态下的可见范围,留痕记录的是实际发生过的访问。若只有脱敏,无法回答某次访问是否超出了授权范围;若只有留痕,发现异常时无法在事前限制范围。
四项机制覆盖模型、智能体与数据三个层面,说明治理不是针对单一对象的加固,而是对三类对象的统一约束。
四项机制各自的生效时点不同,这一点决定了核对方式。门禁与审批的结论固定在发布前,属于一次性记录;脱敏规则在配置后持续生效,审计时需要查看的是规则本身与生效时间;留痕是持续生成的记录,审计时需要按人、按时间或按字段检索。
四类核对应分别进行,不能以其中一项的结论替代另一项。四项机制共同构成一份可审计清单,清单上的每一项都能对应到具体的记录来源。